AIエージェント開発会社の選び方|PoCで止めず本番運用まで任せる7つの確認点とタイプ別比較の詳細を見る
Technology Solution
攻撃側がAIを使う時代に、防御側にもAIの力を。
Webアプリ・APIを対象に、AIを活用して攻撃経路の探索と攻撃検証を行い、
報告書と改善に向けた助言をお届けします。
Our Approach
情報漏えいやシステム停止によって、顧客への対応や日々の業務が止まる。サイバー攻撃による被害の報道に接し、「自社は大丈夫なのか」「今の対策で十分なのか」と不安を感じている方も多いのではないでしょうか。
攻撃側でも、AIを使った攻撃の自動化・効率化が進んでいます。変化する脅威に備えるため、防御側でもAIを活用し、自社のシステムに攻撃につながる弱点がないかを検証する。その具体策の一つが、AIペネトレーションテストです。
スパイスファクトリーは、Webアプリ・APIを対象に、AIを活用して攻撃経路の探索と攻撃検証を行います。「一般ユーザーが管理者の操作を行えないか」「他の組織のデータを閲覧できないか」など、お客様の懸念を具体的な検証につなげます。AIによるテスト結果を当社担当者が確認し、報告書として提供するとともに、改善に向けた助言を行います。
そのお悩み、スパイスファクトリーで解決しませんか?
Issue 01
課題
情報漏えいや業務停止の被害報道を受け、自社のWebアプリ・APIにも攻撃につながる弱点がないか、気になっていませんか。
変化
攻撃側では、AIを使った攻撃の自動化・効率化が進んでいます。変化する脅威に備え、防御側でもAIを活用した検証を取り入れられます。
解決策
AIを活用して攻撃経路の探索と攻撃検証を行い、悪用されると何が起こり得るのかを確かめます。
Issue 02
課題
「一般ユーザーが管理者の操作を行えないか」「他の組織のデータを閲覧できないか」。気になる点が、具体的に確かめられないまま残っていませんか。
変化
確認したい機能や業務上のルール、利用者ごとの権限を、AIツールへの指示や設定に反映して検証できるようになりました。
解決策
事前にご懸念や権限、システム構成を伺い、検証観点・重点対象・実施条件に反映します。
Issue 03
課題
過去に検査したシステムでも、新しい機能や権限設定の変更によって、別の問題が生じることがあります。
変化
年次の確認に加え、リリース前や機能追加のタイミングにも、AIを活用したセキュリティ検証を行えます。
解決策
まずは重要な機能や気になる箇所に絞った一度のテストからご相談いただけます。月次などの定期的な実施も個別にご相談可能です。
Reason
Feature01
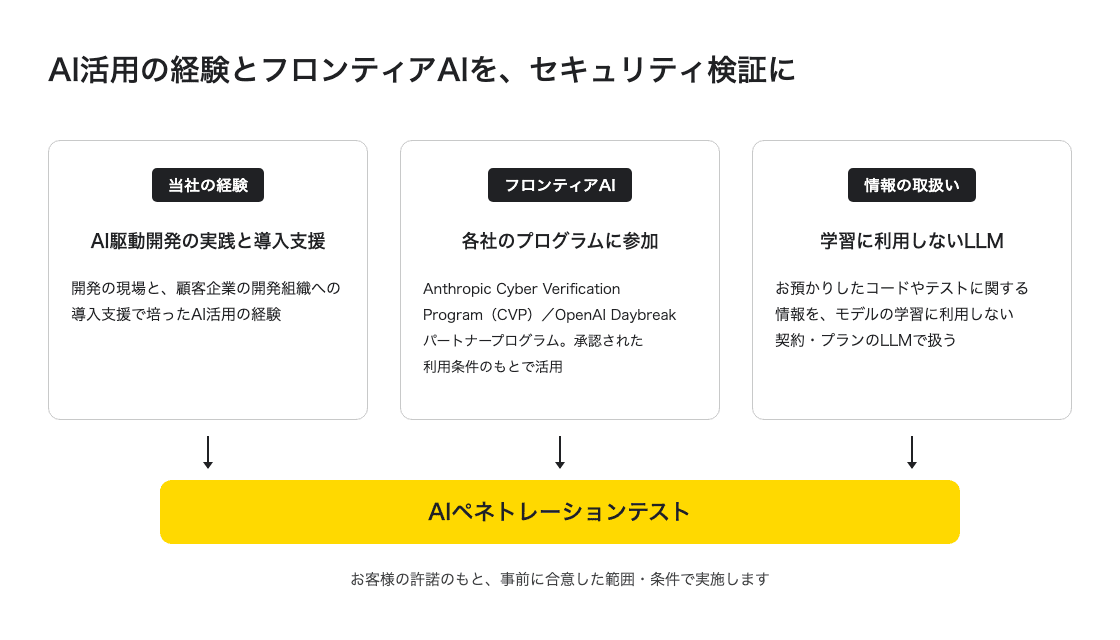
ペネトレーションテスト(侵入テスト)は、攻撃者の視点で侵入や不正な操作を試み、情報漏えいや権限のないデータへのアクセスなどが可能かを確かめるセキュリティテストです。本サービスでは、その探索・検証にAIツールを利用します。お客様の許諾のもと、事前に合意した範囲・条件で実施します。
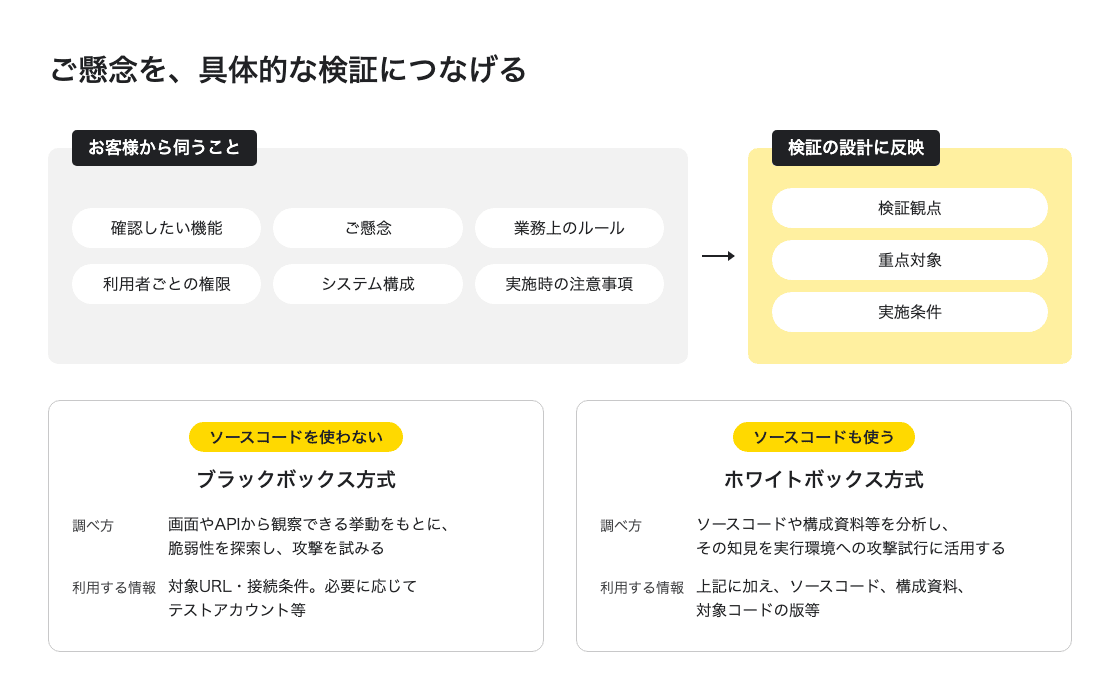
事前に、確認したい機能やご懸念、業務上のルール、利用者ごとの権限、システム構成、実施時の注意事項を伺い、検証観点・重点対象・実施条件に反映します。
ブラックボックス方式は、ソースコードを参照せず、画面やAPIから観察できる挙動をもとに脆弱性を探索し、攻撃を試みます。ソースコードを提供できない場合にも利用できます。ホワイトボックス方式は、ソースコードや構成資料等を分析し、その知見を実行環境への攻撃試行に活用します。内部の処理・権限制御・データの流れを手がかりに、攻撃経路や原因の調査を深められます。
認証・認可の不備、インジェクション、クロスサイトスクリプティング(XSS)、サーバーサイドリクエストフォージェリ(SSRF)等が探索対象の例です。対象の構成、使用ツール・版・モデルにより検査できる種類や範囲は異なり、列挙した問題を毎回すべて検査・検出できるものではありません。
Feature02
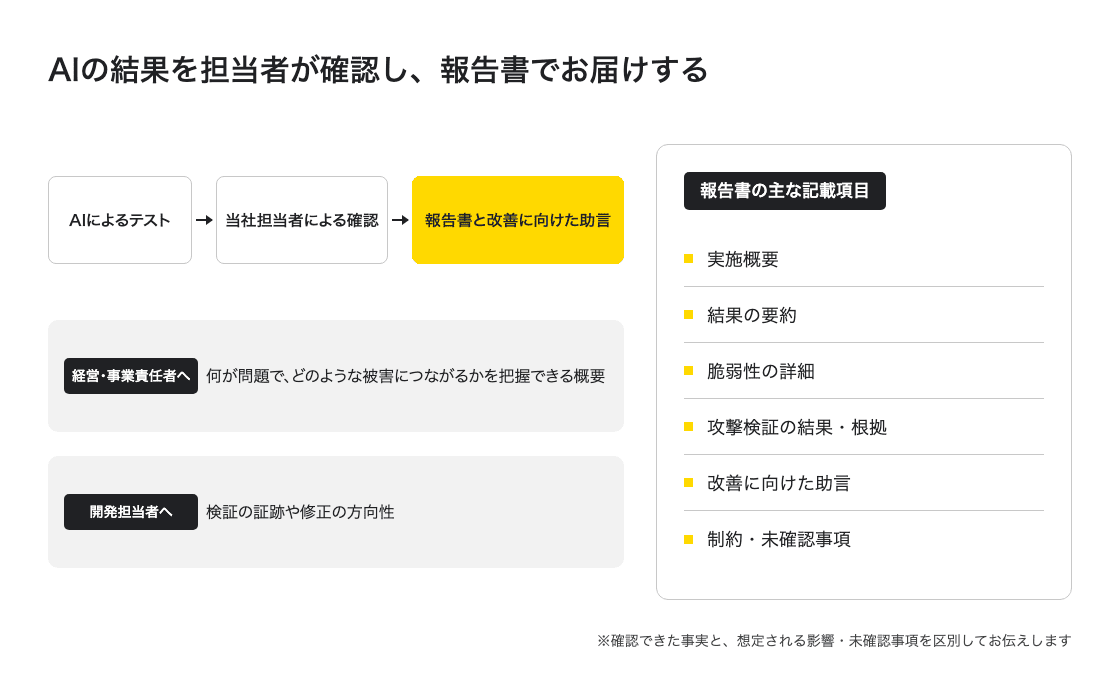
AIによるテスト結果を当社担当者が確認し、報告書としてご提供します。経営・事業責任者には「何が問題で、どのような被害につながるか」を把握できる概要を、開発担当者には検証の証跡や修正の方向性をお伝えします。
報告書には、実施概要、結果の要約、脆弱性の詳細、攻撃検証の結果・根拠、改善に向けた助言、制約・未確認事項をまとめます。具体的な記載内容は、テスト方式・実施範囲と取得できた情報に応じて異なります。確認できた事実と、想定される影響・未確認事項を区別してお伝えします。
報告内容を踏まえ、改善に向けた助言や修正の方向性の整理を支援します。コードレビューやパッチ作成の支援も、別途ご提供可能です。修正後の再テストについても、対象項目・実施条件・費用を個別にご相談いただけます。
AIや検査ツールには見逃し・誤検知があり、問題が検出されなかった場合も、安全性を保証するものではありません。
Feature03
当社は、AI駆動開発の実践と顧客企業の開発組織への導入支援で培ったAI活用の経験を、セキュリティ検証にも生かします。
AnthropicのCyber Verification Program(CVP)、OpenAIのDaybreakのパートナープログラムに参加しています。各プログラムで承認された利用条件のもと、フロンティアAIを活用したセキュリティ検証を行います。
本サービスでは、お預かりしたコードやテストに関する情報をモデルの学習に利用しない契約・プランのLLMを使用します。お預かりした情報は、適用される契約・利用条件に従って取り扱います。
業務への影響を抑えるため、テスト環境・ステージング環境の利用を推奨します。本番環境しかご用意できない場合は、実施可否を確認したうえで、対象範囲・実施時間等の条件を事前に定めます。
はい。まずは合意した範囲で一度のテストを実施し、その結果を踏まえて継続的な検査をご検討いただけます。月次やリリース前など、ご希望のタイミングでの実施は、対象環境・検証内容・提供体制を確認のうえ、頻度・日程・費用を個別にご案内します。
はい。ソースコードを利用しないブラックボックス方式に対応します。ソースコード等の内部情報をご提供いただける場合は、それらを活用するホワイトボックス方式もご利用いただけます。
業務への影響を抑えるため、テスト環境・ステージング環境の利用を推奨します。本番環境しかご用意できない場合は、実施可否を確認したうえで、対象範囲・実施時間等の条件を事前に定めます。テストは、お客様の許諾と合意した範囲に基づいて実施します。
一部の範囲は対応可能です。Webアプリ・APIに関連するサーバー等について、テスト環境から接続できるサービスの公開状態や、攻撃につながる設定不備の探索・検証もご相談いただけます。オンプレミス・クラウドのいずれも、接続条件やお客様の許諾、利用ツールの対応範囲を確認したうえで、対象と実施内容を個別に定めます。
OS・ネットワーク機器の全項目検査や、クラウドのIAM(アクセス権限)・管理設定全体の監査を一律に含むものではありません。ご相談時に、確認したい機器・サービスや設定をお知らせください。
はい。AIによるテスト結果を当社担当者が確認し、報告書としてご提供します。
はい。改善に向けた助言に加え、コードレビューやパッチ作成の支援も別途ご提供可能です。修正後の再テストについても、対象項目・実施条件・費用を個別にご相談いただけます。
本サービスでは、お預かりしたコードやテストに関する情報をモデルの学習に利用しない契約・プランのLLMを使用します。お預かりした情報は、適用される契約・利用条件に従って取り扱います。
言えません。AIや検査ツールには見逃し・誤検知があり、問題が検出されなかった場合も、安全性を保証するものではありません。報告書には、実施条件による制約や検証できなかった内容もあわせて記載します。
本サービスは、合意したWebアプリ・APIに対する攻撃経路の探索・悪用可能性の検証と、その結果に基づく改善支援を対象とします。全機能や定義済みの検査項目を一律に検査する方式ではありません。契約・監査等で第三者診断や特定基準への適合確認が求められる場合は、必要な独立性・方法・対象項目・成果物に合うかを事前に確認してください。
本サービスでのAIは、ペネトレーションテスト等を支援する手段を指します。AIを組み込んだWebアプリ・APIも構成に応じて対象となり得ますが、プロンプトインジェクションやモデル固有の安全性など、AI特有のリスク全般の評価を含むものではありません。
対象の権利者等からの許諾と、必要な情報・環境・アクセス権を用意できるかを含め、対応可否を確認します。
費用と期間は、対象システムの規模、テスト方式、実施範囲・条件に応じて個別にお見積りします。追加の支援についても、ご要望に応じてご案内します。
Spice Factory AIチャット
公開情報からお答えします